Enquadramento
Identificar sinais de aplicabilidade e obter uma leitura preliminar de maturidade.
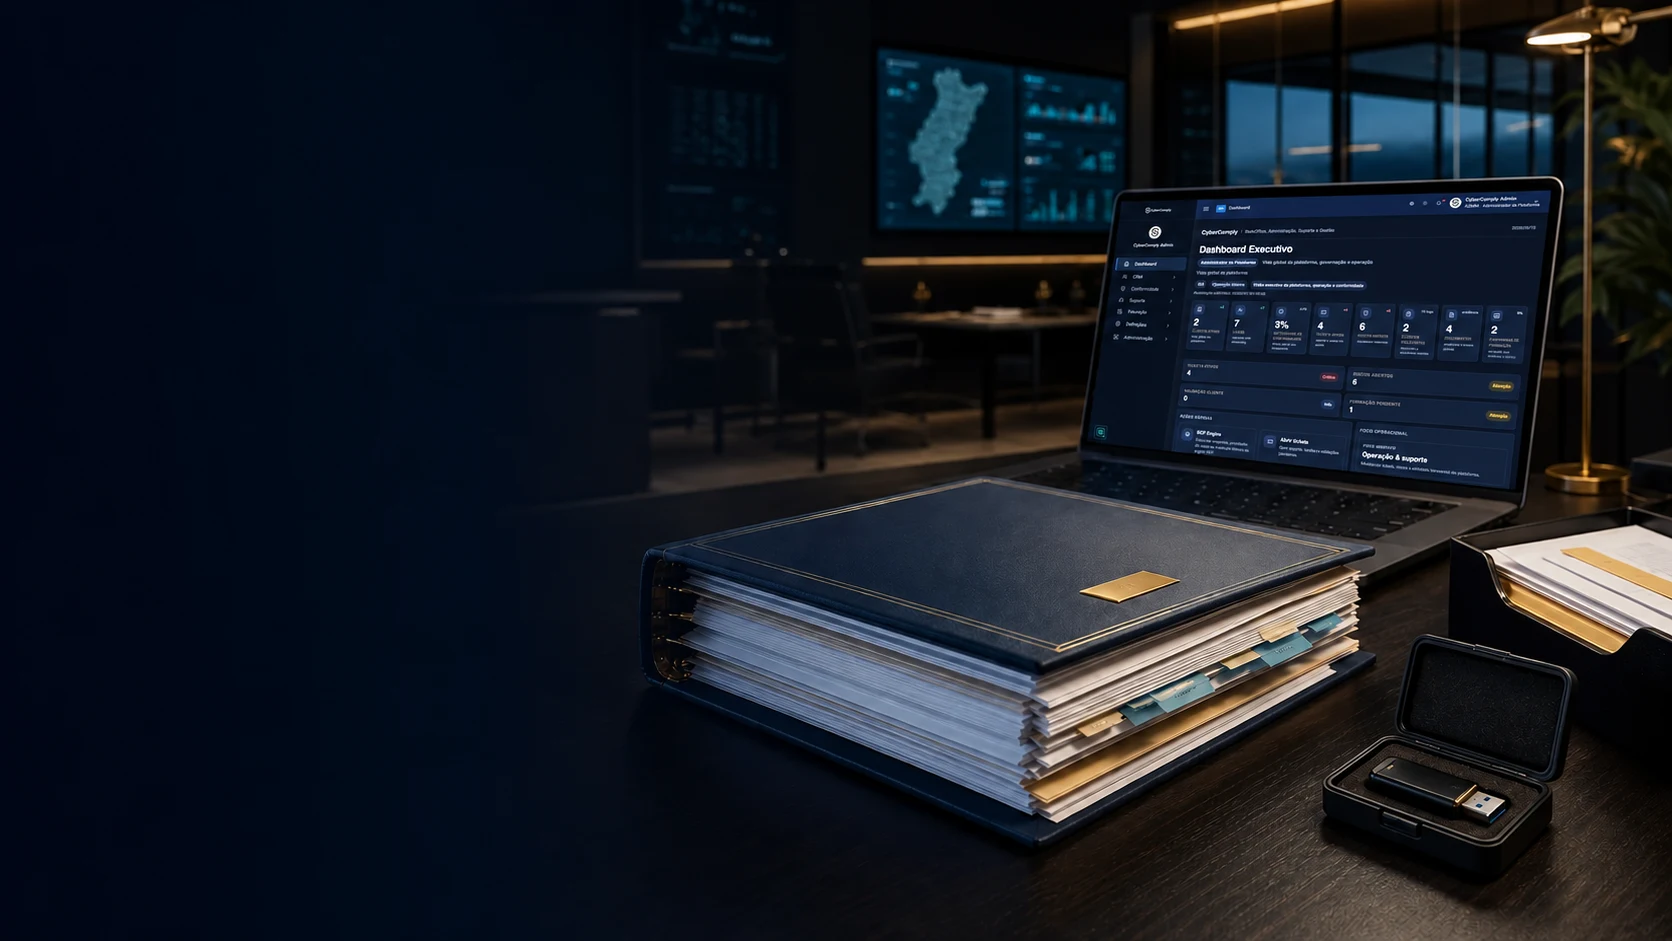
Comece na plataforma online, execute e comprove o trabalho de conformidade e, quando a edição estiver concluída e aprovada, materialize o Dossier físico e preserve uma cópia digital offline cifrada. Uma operação auditável para NIS2, RGPD e DORA.
Identificar sinais de aplicabilidade e obter uma leitura preliminar de maturidade.
Estruturar obrigações, responsáveis, políticas, procedimentos e prioridades.
Realizar tarefas, gerir riscos e reunir evidências na plataforma.
Confirmar aplicabilidade, qualidade da evidência e decisões por intervenientes autorizados.
Consolidar relatórios e edições controladas para gestão, auditoria e supervisão.
A CyberComply estrutura o Regime Jurídico da Cibersegurança e o Regulamento n.º 756/2026 para transformar requisitos legais em trabalho verificável, mantendo a decisão e a validação humana.
Cada enquadramento mantém as suas próprias obrigações e evidências. Os controlos comuns são relacionados para evitar duplicação e preservar rastreabilidade.
Foco operacional atual. O núcleo está implementado e em validação assistida. Aplicabilidade, medidas, incidentes, ativos, fornecedores, RCS, PCP, evidências e relatório anual.
Núcleo técnico integral implementado para revisão e testes internos, com aplicabilidade, workflows, crosswalks e Dossier. A utilização real depende de validação qualificada.
Núcleo técnico integral implementado para revisão e testes internos, com 13 fontes, aplicabilidade, workflows, crosswalks e Dossier. A utilização real depende de validação qualificada.
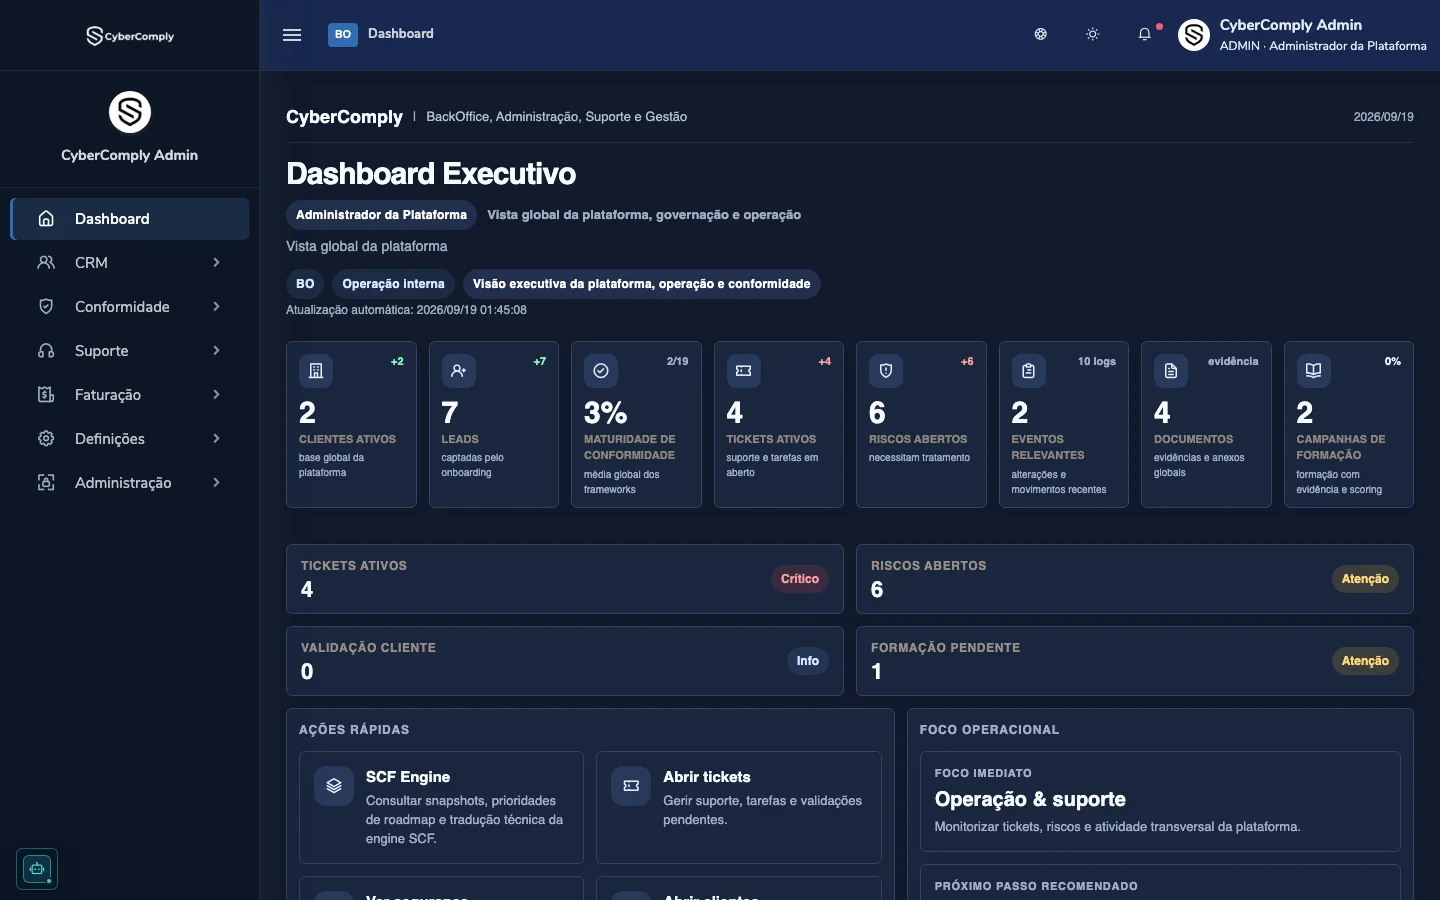
A plataforma reúne o trabalho das equipas, dos gestores e dos auditores numa cadeia de evidência contínua.
Módulos, anexos, apêndices, versões, documentos substituídos ou revogados e validação pública.
Templates ligados aos artigos aplicáveis, revisão qualificada, aprovação formal e evidência da deliberação.
Responsáveis, revisores, prazos, recorrência, múltiplas evidências, exceções e aprovação.
Cronologia própria, severidade, prazos, notificações e relatórios, separada do suporte por tickets.
Serviços críticos, ativos, fornecedores, dependências, avaliações de risco e medidas de tratamento.
Acesso temporário e delimitado para auditores e reguladores, com qualificação, âmbito e logs granulares.
Exportações com página final de validação, QR Code, código manual e estado documental consultável.
MFA, sessões e dispositivos, isolamento por organização, privilégios, histórico e rastreabilidade.
Conheça um percurso controlado com dados fictícios, desde a supervisão no BO até à execução e ao Dossier da organização no MY.
Escolha entre execução autónoma, acompanhamento por gestor ou serviço vCISO sujeito a diagnóstico, âmbito e proposta. API externa, SOC, CSIRT e SIEM não integram os planos atuais.
Valores mensais base, sem IVA. O imposto aplicável é confirmado no pedido e na faturação.
Consulte informação sobre aplicabilidade, registo, documentação e utilização da plataforma.
Consultar toda a FAQA CyberComply é uma plataforma SaaS para conhecer o enquadramento, organizar o trabalho, executar, validar e demonstrar conformidade digital. Disponibiliza consulta e avaliação preliminar para RGPD, NIS2 Portugal e DORA; a execução operacional atual está focada na NIS2 e permanece em validação assistida.
O resultado do trabalho alimenta um Dossier de Conformidade vivo, consultável na plataforma e preparado para emissão documental controlada.
Não. A CyberComply não substitui a plataforma oficial do CNCS, nem executa submissões oficiais em nome da entidade. A plataforma ajuda a preparar informação, documentação, evidências, responsáveis e histórico interno para que a organização consiga responder melhor aos processos oficiais.
O DL n.º 125/2025 aprova o Regime Jurídico da Cibersegurança e transpõe a NIS2. O Regulamento n.º 756/2026 concretiza a plataforma eletrónica, QNRCS, matriz de risco, níveis de conformidade, medidas mínimas, RCS, PCP, comunicações e critérios de verificação.
A CyberComply preserva a origem legal e transforma cada requisito aplicável em trabalho controlado, com responsável, prazo, evidência, revisão, aprovação e histórico.
É o processo pelo qual a entidade reúne e comunica informação para enquadramento no regime aplicável. Normalmente devem estar preparados dados de identificação, setor, dimensão, atividade, contactos, representante, Responsável de Cibersegurança, Ponto de Contacto Permanente e elementos de suporte ao enquadramento.
A CyberComply ajuda a organizar esse dossier antes da interação oficial.
Não. A CyberComply apresenta estados prudentes: não avaliado, potencialmente aplicável, aplicável validado ou não aplicável validado. A leitura preliminar considera setor, dimensão, atividade, território e exceções identificadas.
A qualificação formal como entidade essencial, importante, pública relevante ou fora de âmbito pertence ao processo conduzido pela autoridade competente. A plataforma conserva fundamentos e documentos para suportar essa validação.
Trabalhe primeiro na plataforma. Quando a edição estiver concluída, revista e aprovada, produza os suportes de registo, consulta, arquivo, onboarding e auditoria.
Use a análise preliminar para obter uma leitura autónoma ou peça uma demonstração para conhecer o fluxo aplicado. A adesão a um plano é um processo posterior e separado.
Preencha o formulário sem dados identificativos, obtenha a leitura preliminar e descarregue o resultado em PDF.
Iniciar análise preliminarPeça uma demonstração contextual. A equipa revê o pedido e confirma posteriormente o âmbito e o agendamento.
Ver demonstração